Artificial Intelligence (AI) semakin banyak digunakan untuk meningkatkan efisiensi operasional, mendukung analisis data, dan mempercepat pengambilan keputusan. Namun, apakah organisasi sudah memiliki tata kelola yang memastikan penggunaan AI tetap aman, terkendali, dan dapat dipercaya?
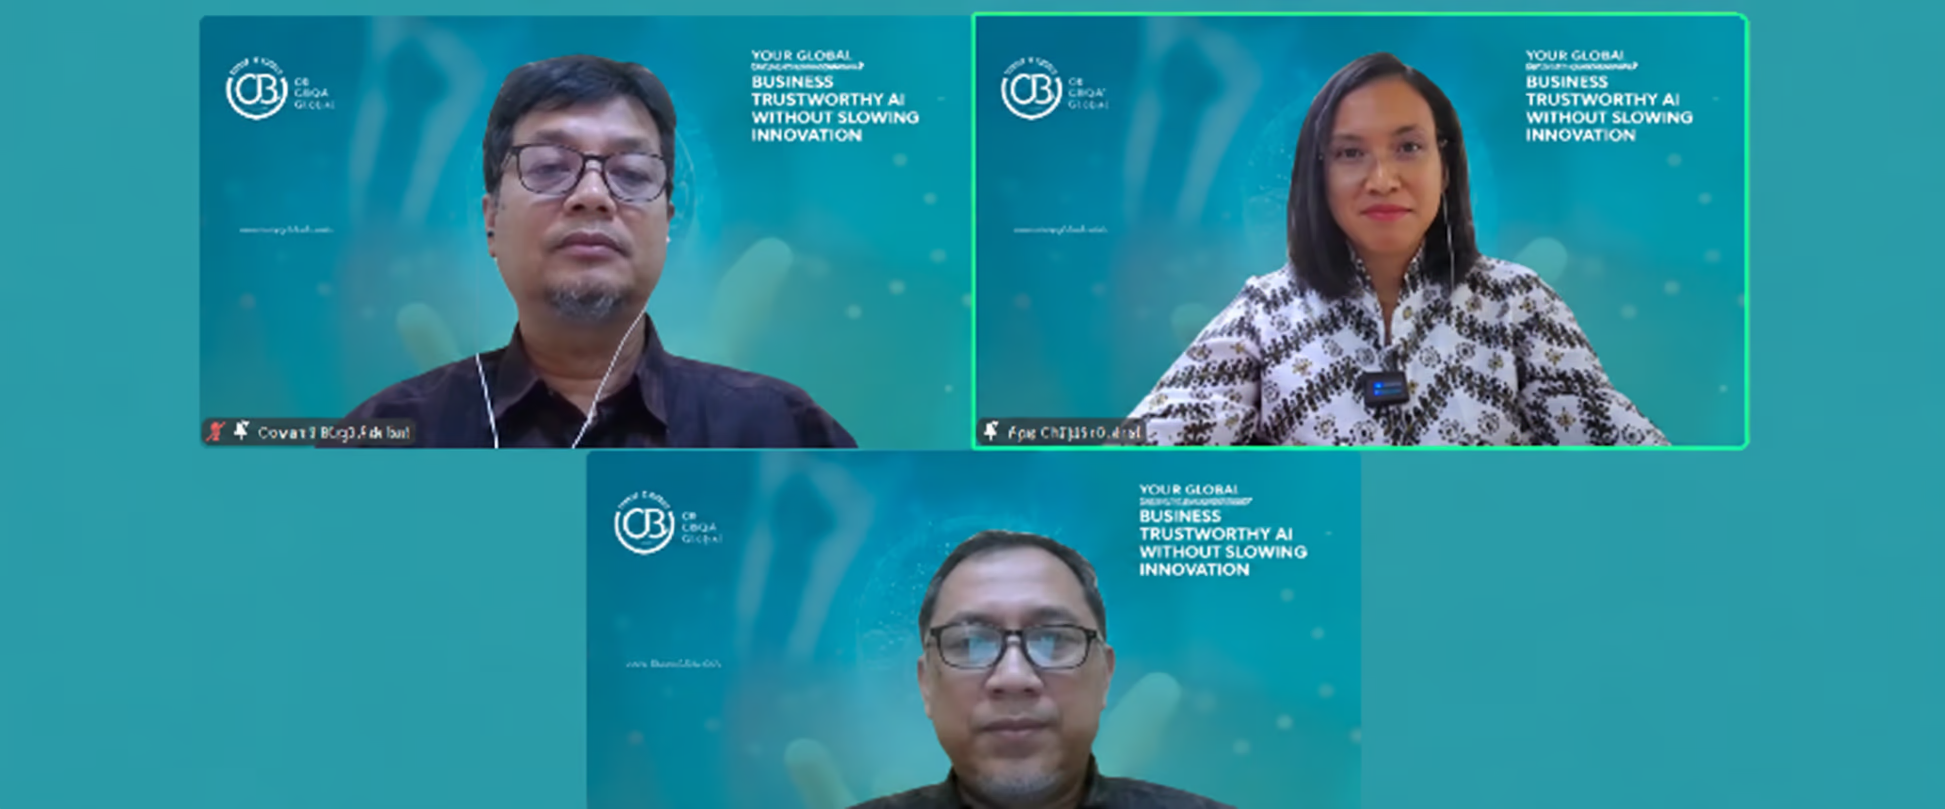
Pertanyaan tersebut menjadi pembahasan utama dalam free webinar CBQA Global bertajuk “Your AI Is Smart. But Is It Governed? Building Trustworthy AI Without Slowing Innovation”, yang diselenggarakan pada 17 November 2026.
Melalui webinar ini, peserta diajak memahami pentingnya ISO/IEC 42001 sebagai standar internasional untuk Artificial Intelligence Management System (AIMS), serta bagaimana organisasi dapat mengelola risiko AI tanpa menghambat inovasi bisnis.
Apa Itu ISO/IEC 42001 dan Mengapa AI Governance Penting?
ISO/IEC 42001:2023 merupakan standar internasional yang menetapkan persyaratan untuk membangun, menerapkan, memelihara, dan meningkatkan Artificial Intelligence Management System (AIMS).
Standar ini membantu organisasi mengelola risiko dan peluang terkait AI secara sistematis, baik dalam pengembangan, penyediaan, maupun penggunaan teknologi AI. Pendekatannya mencakup tata kelola, tanggung jawab organisasi, penilaian risiko, pengendalian, dan peningkatan berkelanjutan.
Seperti yang dijelaskan oleh International Organization for Standardization (ISO), ISO/IEC 42001 memberikan kerangka pengelolaan AI yang bertanggung jawab sekaligus mendukung inovasi dan kepercayaan. Baca penjelasan resmi ISO/IEC 42001.
Risiko AI yang Perlu Diperhatikan Organisasi
Penggunaan AI tidak hanya menghadirkan manfaat, tetapi juga risiko yang dapat memengaruhi keamanan informasi, privasi, reputasi, dan keputusan bisnis.
Dalam webinar, beberapa risiko yang dibahas meliputi AI hallucination, bias dan diskriminasi, data leakage, Shadow AI, model drift, serta risiko pihak ketiga atau third-party risk.
Sebagai contoh, karyawan dapat memasukkan informasi keuangan rahasia ke akun AI pribadi tanpa sepengetahuan organisasi. AI juga dapat menghasilkan ringkasan kontrak yang keliru atau memberikan rekomendasi yang bias akibat data pelatihan yang tidak representatif.
Situasi tersebut menunjukkan bahwa pengendalian AI tidak cukup hanya mengandalkan kebijakan penggunaan teknologi. Organisasi perlu memahami setiap penggunaan AI, menetapkan tanggung jawab, dan memastikan risiko dikelola sepanjang siklus hidup sistem.
Bagaimana Organisasi Membangun AI Governance yang Efektif?
Salah satu pendekatan yang dibahas adalah klasifikasi risiko berdasarkan tingkat dampak penggunaan AI. Sistem dengan risiko tinggi, seperti credit decision, hiring automation, dan medical advice, membutuhkan pengawasan manusia, validasi model, pengujian bias, serta persetujuan yang sesuai.
Sementara itu, penggunaan AI dengan risiko menengah dan rendah dapat menerapkan pengendalian yang proporsional, seperti monitoring output, data masking, kebijakan penggunaan yang dapat diterima, dan pelatihan kesadaran keamanan.
Pengendalian keamanan dan privasi juga perlu diterapkan pada input dan output AI, termasuk prompt filtering, data masking, logging, evaluasi vendor, serta integrasi dengan kontrol yang sudah berjalan dalam sistem manajemen keamanan informasi.
Pendekatan ini sejalan dengan NIST AI Risk Management Framework yang menggunakan empat fungsi utama, yaitu Govern, Map, Measure, dan Manage, untuk membantu organisasi mengelola risiko AI secara berkelanjutan. Lihat NIST AI RMF.
Mengintegrasikan AI Governance dengan Keamanan Informasi dan Privasi
AI Governance tidak harus dibangun sebagai sistem yang terpisah. Organisasi dapat memanfaatkan kerangka manajemen yang sudah tersedia, termasuk ISO/IEC 27001 untuk keamanan informasi dan ISO/IEC 27701 untuk pengelolaan informasi privasi.
Integrasi tersebut dapat dilakukan melalui risk register, pengendalian akses, evaluasi vendor, pengelolaan insiden, dan penilaian dampak penggunaan AI.
Untuk penilaian dampak AI, ISO/IEC 42005:2025 juga dapat menjadi referensi. Standar ini memberikan panduan untuk mengidentifikasi, mengevaluasi, dan mendokumentasikan dampak sistem AI terhadap individu, kelompok, maupun masyarakat. Lihat ISO/IEC 42005:2025.
Dalam konteks Indonesia, organisasi juga perlu memperhatikan kesesuaian pengelolaan AI dengan ketentuan pelindungan data pribadi, termasuk UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP).
Isu AI Governance yang Menjadi Perhatian Peserta Webinar
Sesi tanya jawab menunjukkan bahwa organisasi mulai menghadapi tantangan yang lebih spesifik dalam penerapan AI Governance.
Beberapa pertanyaan yang muncul mencakup bagaimana melakukan penilaian keamanan terhadap MCP, connector, dan AI skills; bagaimana mengintegrasikan ISO/IEC 42001 dengan ISO/IEC 27001, ISO/IEC 27701, dan NIST AI RMF; serta bagaimana mengelola risiko penggunaan public AI tools.
Peserta juga mengangkat pentingnya AI Impact Assessment, kompetensi personel yang bertanggung jawab mengelola AI, dan hubungan AI Governance dengan regulasi pelindungan data pribadi.
Hal ini menunjukkan bahwa kebutuhan organisasi tidak berhenti pada pemilihan teknologi. Kejelasan tanggung jawab, kompetensi, bukti pengendalian, dan evaluasi risiko menjadi bagian penting dalam membangun tata kelola AI yang dapat dipertanggungjawabkan.
Bangun AI Governance yang Terpercaya Bersama CBQA Global
AI yang cerdas belum tentu dapat dipercaya tanpa tata kelola yang tepat. Organisasi perlu memastikan bahwa setiap penggunaan AI memiliki tujuan yang jelas, risiko yang teridentifikasi, serta pengendalian yang sesuai.
Melalui ISO/IEC 42001, organisasi dapat membangun Artificial Intelligence Management System yang lebih terstruktur, memperkuat akuntabilitas, dan mendukung inovasi secara bertanggung jawab.
CBQA Global mendukung organisasi dalam memahami kebutuhan penerapan dan sertifikasi ISO/IEC 42001 sebagai bagian dari penguatan tata kelola AI.
Hubungi CBQA Global untuk mendiskusikan kebutuhan AI Governance dan sertifikasi organisasi Anda.
Email: [email protected]
WhatsApp: +62 811 8468 777
Website: www.cbqaglobal.com
CBQA Global | We Inspire in Trust.
Certification | Audit | Training | Sustainability