Home Berita

CBQA Global News

Sort by:
PCI DSS dan standar keamanan data pembayaran untuk perusahaan

Apa Itu PCI DSS? Pengertian, Tujuan, dan Manfaatnya bagi Perusahaan

Setiap organisasi yang menerima, memproses, menyimpan, atau mengirimkan data kartu pembayaran bertanggung jawab melindungi data tersebut. Standar yang menjadi acuan global untuk perlindungan data akun pembayaran adalah PCI DSS (Payment Card Industry Data Security Standard), yang dikembangkan dan dikelola oleh PCI Security Standards Council (PCI SSC). Apa Itu PCI DSS? Menurut PCI Security Standards Council: […]
PTBAE-PU, batas atas emisi, dan perdagangan karbon di Indonesia

PTBAE-PU: Mengendalikan Emisi melalui Batas Atas Emisi dan Perdagangan Karbon

Perubahan iklim mendorong pemerintah dan dunia usaha untuk tidak hanya menghitung Emisi Gas Rumah Kaca (GRK), tetapi juga mengendalikan jumlah emisi dari kegiatan usaha. Di Indonesia, salah satu instrumen dalam kerangka Nilai Ekonomi Karbon (NEK) adalah Persetujuan Teknis Batas Atas Emisi bagi Pelaku Usaha (PTBAE-PU). PTBAE-PU menetapkan Batas Atas Emisi GRK bagi Pelaku Usaha dan/atau […]

Emisi gas rumah kaca, GHG emissions

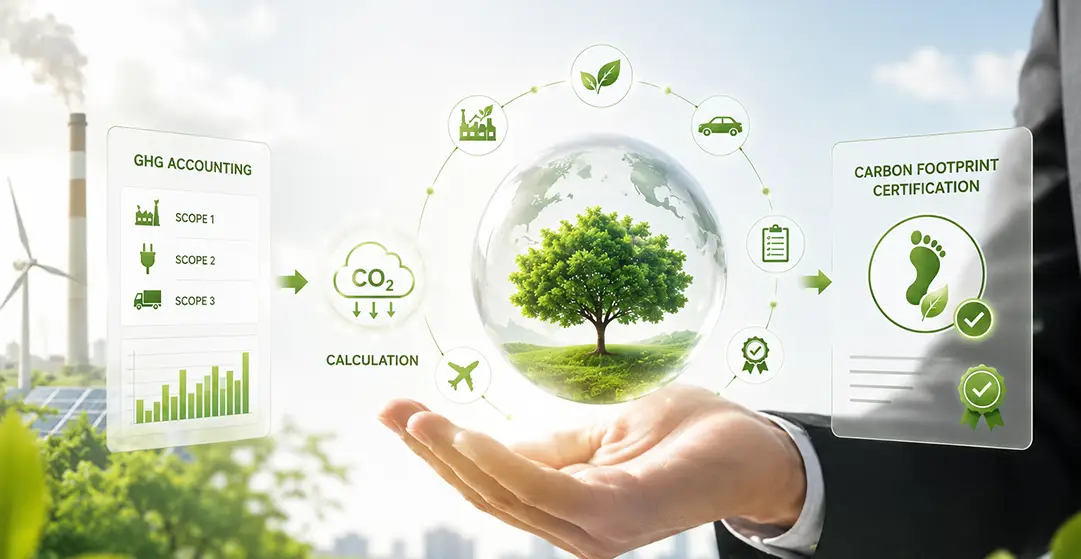
Gas Rumah Kaca: Memahami GHG Emissions, Emisi Karbon, dan Strategi Pengurangannya

Perubahan iklim semakin mendorong organisasi untuk memahami dan mengelola dampak lingkungan yang berasal dari aktivitas operasionalnya. Salah satu aspek yang menjadi perhatian utama adalah Greenhouse Gas (GHG) Emissions atau emisi gas rumah kaca. Bagi perusahaan, pengelolaan GHG bukan lagi sekadar menghitung jumlah emisi yang dihasilkan. Lebih dari itu, data emisi dapat menjadi dasar untuk menentukan […]

Perbandingan SOC 2 Type 1 dan Type 2 berdasarkan desain kontrol, evidence, dan operating effectiveness

SOC 2 Type 1 vs Type 2: Memahami Perbedaan dan Cara Memilihnya

Executive SummarySOC 2 Type 1 vs Type 2 Understanding the Difference, Evidence, Operating Effectiveness & Readiness 1. Executive Overview SOC 2 Type 1 dan Type 2 sama-sama merupakan bagian dari SOC 2 examination berbasis AICPA Trust Services Criteria. Perbedaan utamanya terletak pada waktu evaluasi dan kedalaman penilaian terhadap kontrol. SOC 2 Type 1 menilai desain […]

SOC 2 untuk mengevaluasi kontrol, assurance, dan operational trust pada service organization

Apa Itu SOC 2? Pengertian, Tujuan dan Manfaatnya bagi Perusahaan

Executive SummaryProfessional & Insightful Summary 1. Overview SOC 2 adalah (System and Organization Controls 2) yang merupakan examination framework berbasis oleh American Institute of Certified Public Accountants (AICPA) Trust Services Criteria (TSC) yang digunakan untuk mengevaluasi dan memberikan assurance atas efektivitas kontrol suatu service organization dalam mengelola sistem dan informasi yang berkaitan dengan Security, Availability, […]

GAP Audit ISO 9001:2026 for QMS readiness and transition

GAP Audit ISO 9001:2026: 7 Area Penting untuk Menilai Kesiapan QMS

Apakah QMS perusahaan Anda sudah siap menghadapi ISO 9001:2026? Pertanyaan ini semakin relevan setelah ISO 9001:2026 resmi diterbitkan pada 16 September 2026 sebagai edisi terbaru yang menggantikan ISO 9001:2015. ISO menjelaskan bahwa organisasi yang sudah menerapkan ISO 9001 tidak harus membangun Quality Management System (QMS) dari awal. Sistem yang sudah ada dapat digunakan sebagai dasar […]

Apply for This Opportunity

Name
Drag & Drop Files, Choose Files to Upload