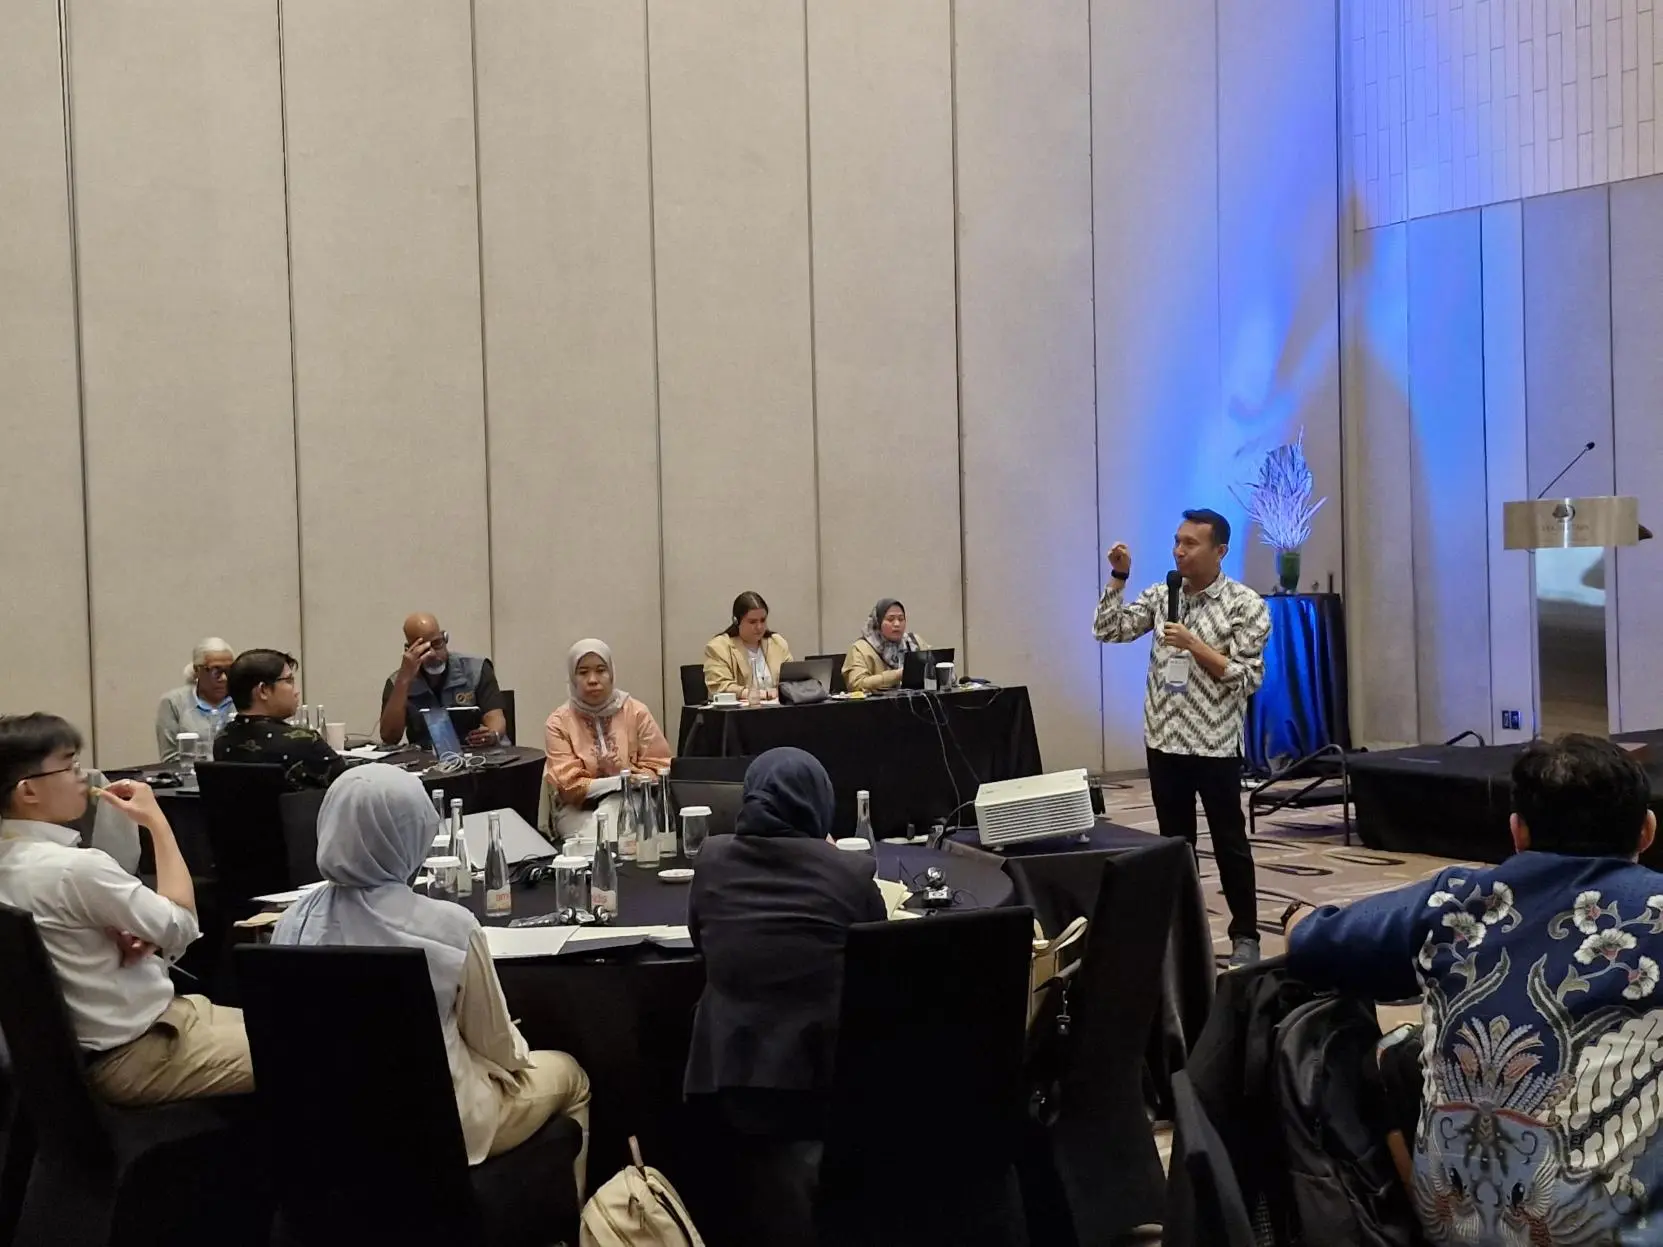
Jakarta, 22 September 2026 – Direktur Asia Pasifik CBQA Global, Anwar Siregar, hadir sebagai salah satu pembicara dalam workshop Raising Awareness on Research Security and Cyberbiosecurity Best Practices for Indonesian Biotechnology Companies.
Workshop tersebut diselenggarakan di Jakarta pada 22-23 September 2026.
Workshop selama dua hari ini diinisiasi oleh Health Security Partners (HSP). Kegiatan tersebut diselenggarakan bersama Konsorsium Bioteknologi Indonesia (KBI) dan BEP.
Program ini dirancang untuk meningkatkan awareness dan kapasitas perusahaan bioteknologi di Indonesia. Fokus utamanya adalah perlindungan kegiatan penelitian, data sensitif, intellectual property, dan aset penelitian penting lainnya.
Selain itu, program ini membahas berbagai ancaman keamanan yang dapat memengaruhi aktivitas penelitian dan kolaborasi.
Workshop ini melibatkan berbagai pemangku kepentingan dari sektor bioteknologi. Pesertanya mencakup peneliti, manajer, compliance officer, dan personel IT.
Agenda kegiatan mencakup research security, teknologi dual-use, serta praktik Know-Your-Collaborator (KYC) dan due diligence.
Selain itu, peserta membahas ancaman cybersecurity, NIST Cybersecurity Framework, mitigasi risiko, serta kebijakan dan prosedur untuk melindungi data dan intellectual property.
Menghubungkan Information Security dengan Kegiatan Penelitian Bioteknologi
Dalam sesi hari pertama mengenai research security, Anwar Siregar menyampaikan materi mengenai ISO/IEC 27001:2022 – Information Security Management Systems – Requirements.
Presentasi tersebut membahas bagaimana Information Security Management System (ISMS) dapat mendukung perlindungan penelitian bioteknologi, data, dan intellectual property.
Keamanan penelitian bioteknologi tidak hanya berkaitan dengan sistem IT konvensional. Karena itu, organisasi perlu mempertimbangkan berbagai jenis aset yang memiliki nilai strategis.
Aset tersebut mencakup pengetahuan penelitian, data biologis dan genomik, intellectual property, serta hasil penelitian.
Selain aset digital, organisasi juga perlu melindungi aset fisik dan biologis. Contohnya adalah sampel, strain, cell line, reagent, prototype, dan equipment.
Satu proyek penelitian yang mengalami kompromi dapat memberikan dampak pada berbagai aspek organisasi.
Sebagai contoh, kredensial peneliti yang berhasil dikompromikan dapat menyebabkan akses tidak sah terhadap raw sequence data. Kondisi tersebut juga dapat memungkinkan perubahan pada parameter analisis.
Akibatnya, organisasi dapat menghadapi ketidakpastian terhadap keandalan hasil penelitian.
Hal ini menunjukkan bahwa information security memiliki hubungan erat dengan research integrity. Selain itu, keamanan informasi juga berkaitan dengan perlindungan intellectual property, privacy, dan business continuity.
Dalam konteks tersebut, ISO/IEC 27001 dapat membantu organisasi membangun pendekatan yang lebih terstruktur dalam mengelola risiko keamanan informasi.
Dari Security Controls Menuju Risk-Based Governance
Banyak organisasi sebenarnya telah memiliki berbagai security controls. Contohnya adalah firewall, endpoint protection, backup, confidentiality agreement, dan physical access control.
Organisasi juga dapat menggunakan research collaboration platform untuk mendukung aktivitas penelitian dan kolaborasi.
Namun, keberadaan security controls saja belum tentu menjawab seluruh kebutuhan governance.
Sebagai contoh, organisasi perlu mengetahui aset penelitian mana yang paling kritis. Organisasi juga perlu menentukan siapa yang memiliki dan menerima residual risk.
Selain itu, penting untuk mengetahui apakah manipulasi data dapat terdeteksi. Hak akses collaborator juga perlu ditinjau secara berkala.
Pertanyaan lain berkaitan dengan pemulihan data. Organisasi perlu memastikan bahwa trusted data dapat dipulihkan ketika dibutuhkan.
Oleh karena itu, governance yang efektif perlu menghubungkan security controls dengan risk, ownership, evidence, dan continual improvement.
Dalam konteks ini, ISO/IEC 27001 memberikan pendekatan sistematis untuk mengelola information security risk.
ISMS mengintegrasikan beberapa elemen penting. Elemen tersebut mencakup organizational context, leadership and accountability, risk assessment, risk treatment, dan operational controls.
Selain itu, ISMS mencakup monitoring dan continual improvement.
Dengan pendekatan tersebut, information security tidak hanya dipandang sebagai fungsi teknis.
Sebaliknya, information security menjadi bagian dari sistem manajemen yang menghubungkan tujuan organisasi, risiko, tanggung jawab, controls, dan evidence.
Melindungi Penelitian di Sepanjang Research Lifecycle
Pesan penting lainnya dalam presentasi adalah pentingnya menentukan scope ISMS berdasarkan research lifecycle.
Scope tersebut sebaiknya tidak hanya dibatasi pada sistem IT tertentu. Sebaliknya, organisasi perlu melihat bagaimana aset penelitian dibuat, digunakan, dipindahkan, dan disimpan.
Bagi organisasi bioteknologi, research lifecycle dapat mencakup beberapa tahapan.
Tahapan tersebut meliputi research initiation and funding, experimental design, sample acquisition, dan laboratory processing.
Selanjutnya, proses dapat mencakup data generation and analysis, collaboration and transfer, serta publication or commercialization.
Tahap akhir dapat mencakup secure archiving atau destruction.
Pada setiap tahapan, organisasi perlu mengidentifikasi owner dan user yang relevan. Sistem, collaborator, threat, dan evidence juga perlu diidentifikasi.
Dengan menerapkan ISO/IEC 27001 dalam perspektif research lifecycle, organisasi dapat membangun pendekatan yang lebih terstruktur.
Pendekatan tersebut membantu organisasi mengidentifikasi dan mengelola risiko keamanan informasi pada berbagai aktivitas penelitian.
Selain itu, scope information security yang kredibel perlu mempertimbangkan critical dependencies.
Hal tersebut mencakup laboratory and instruments, bioinformatics applications, researchers and support teams, cloud and data repositories, serta collaborators and service providers.
Dengan demikian, scope keamanan informasi dapat mencerminkan kondisi operasional organisasi secara lebih menyeluruh.
Pendekatan Terintegrasi untuk Cyberbiosecurity
Sesi tersebut juga membahas bagaimana controls dalam ISO/IEC 27001 dapat diterapkan melalui empat dimensi yang saling terintegrasi.
Keempat dimensi tersebut adalah organizational, people, physical, dan technological controls.
Sebagai contoh, organizational controls dapat digunakan untuk menetapkan research security policy.
Controls tersebut juga dapat mencakup asset ownership, classification and handling requirements, third-party conditions, dan incident escalation.
Selain itu, backup, continuity, dan assurance juga menjadi bagian penting dari pendekatan tersebut.
Sementara itu, people controls berfokus pada aspek manusia dalam information security.
Controls tersebut dapat mencakup role-based access, confidentiality obligations, training, dan access review.
Tanggung jawab personel juga perlu ditetapkan dengan jelas. Hal ini penting ketika seseorang berpindah peran atau meninggalkan organisasi.
Selanjutnya, physical controls berperan dalam melindungi lingkungan penelitian.
Controls tersebut dapat membantu melindungi laboratorium, sampel, dokumen, instrumen, dan aset fisik lainnya.
Di sisi lain, technological controls berfokus pada perlindungan lingkungan digital.
Area tersebut dapat mencakup identity and access management, encryption, data sharing, dan infrastructure security.
Selain itu, technological controls dapat mencakup application and code security, laboratory technology, monitoring, dan incident response.
Namun, tidak ada satu control yang dapat secara memadai melindungi aset penelitian bernilai tinggi.
Karena itu, organisasi membutuhkan beberapa lapisan perlindungan yang saling memperkuat.
Lapisan tersebut perlu mencakup aspek organizational, people, physical, dan technological.
Pendekatan terintegrasi ini sangat relevan bagi organisasi bioteknologi.
Aset penelitian dapat berada dalam sistem digital dan fasilitas fisik. Aset tersebut juga dapat berupa material biologis, pengetahuan manusia, dan jaringan kolaborasi eksternal.
Oleh karena itu, cyberbiosecurity membutuhkan pendekatan yang lebih luas terhadap information security dan risk management.
Membangun Fondasi Cyberbiosecurity yang Lebih Kuat
Secara lebih luas, workshop ini bertujuan memperkuat kemampuan perusahaan bioteknologi di Indonesia dalam mengidentifikasi dan memitigasi risiko.
Risiko tersebut dapat berkaitan dengan research collaboration dan cyberbiosecurity.
Program ini juga bertujuan membantu institusi peserta memperkuat kebijakan dan prosedur.
Kebijakan tersebut diperlukan untuk melindungi data sensitif, intellectual property, dan research outputs.
Selain itu, organisasi dapat meningkatkan keselarasan dengan international standards dan best practices.
Sebagai penutup presentasinya, Anwar menyampaikan lima langkah awal yang dapat menjadi dasar dalam membangun cyberbiosecurity.
1. Identify the Crown Jewels
Tentukan research, data, dan intellectual property yang paling kritis bagi organisasi.
Selanjutnya, identifikasi dampak yang mungkin terjadi jika aset tersebut mengalami compromise.
2. Map the Research Lifecycle
Pahami di mana aset penelitian dibuat dan diproses.
Selain itu, identifikasi lokasi aset ketika ditransfer, dibagikan, dan disimpan.
3. Assign Ownership
Tetapkan accountability yang jelas terhadap aset penelitian yang kritis.
Tentukan pula pihak yang bertanggung jawab atas keputusan penting terkait keamanan.
4. Assess Integrated Risk
Evaluasi risiko yang mencakup people, processes, dan technology.
Selanjutnya, pertimbangkan physical environment dan external collaboration dalam proses penilaian.
5. Prioritize Treatment
Tentukan risiko yang membutuhkan perhatian lebih lanjut.
Kemudian, prioritaskan controls berdasarkan potensi dampaknya terhadap organisasi.
Melalui partisipasinya dalam workshop ini, CBQA Global terus berkontribusi dalam diskusi mengenai information security, cybersecurity, dan risk-based governance.
CBQA Global mendukung organisasi dalam memahami bagaimana management system framework yang diakui secara internasional dapat diterapkan.
Pendekatan tersebut dapat membantu organisasi menghadapi berbagai tantangan keamanan yang terus berkembang.
Bagi perusahaan bioteknologi, memperkuat information security bukan hanya tentang melindungi sistem.
Lebih dari itu, keamanan informasi merupakan bagian dari upaya untuk melindungi knowledge, data, intellectual property, people, facilities, dan research outcomes yang menciptakan nilai bagi organisasi.
Siap Memperkuat Information Security Management di Organisasi Anda?
ISO/IEC 27001:2022 dapat membantu organisasi membangun pendekatan yang terstruktur dan berbasis risiko dalam mengelola information security.
Standar ini mendukung organisasi dalam mengidentifikasi, menilai, menangani, dan memantau risiko keamanan informasi.
Bagi perusahaan bioteknologi, pendekatan tersebut dapat mendukung governance yang lebih terstruktur di seluruh aktivitas penelitian dan pengelolaan aset informasi kritis.
Pelajari lebih lanjut mengenai sertifikasi ISO/IEC 27001 bersama CBQA Global.
Email: info@cbqaglobal.com
WhatsApp: 08118468777
Phone: +62 21 2781 4200
CBQA Global
Certification | Audit | Training | Sustainability