Perkembangan regulasi Pelindungan Data Pribadi (PDP) di Indonesia menuntut organisasi untuk tidak hanya memahami ketentuan hukum, tetapi juga mampu menerapkannya dalam proses bisnis sehari-hari.
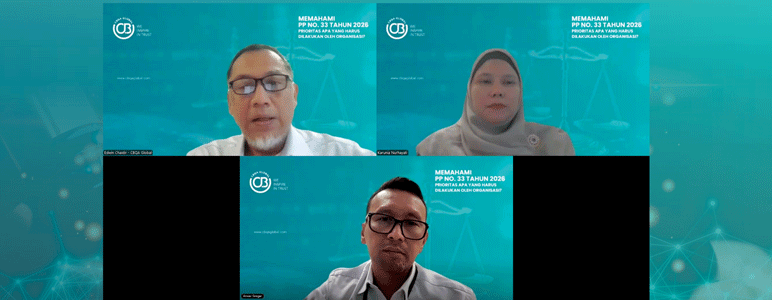
Hal tersebut menjadi fokus webinar CBQA Global bertajuk “Memahami PP No. 33 Tahun 2026, Prioritas Apa yang Harus Dilakukan oleh Organisasi?” yang diselenggarakan secara online melalui Zoom pada 15 September 2026.
Webinar menghadirkan Anwar Siregar, Director Asia Pacific, dan Edwin H. Chaidir, Head of IT Audit, dengan Karunia Nurhayati, IT Audit Manager, sebagai moderator. Pembahasan dilakukan dari dua perspektif, yaitu regulatory and legal perspective serta implementation and management system perspective.
Apa yang Berubah dengan Hadirnya PP 33 Tahun 2026?
Salah satu poin utama webinar adalah bahwa PP No. 33 Tahun 2026 bukan merupakan pengganti UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi.
PP 33/2026 berfungsi sebagai peraturan pelaksanaan yang membuat berbagai kewajiban dalam UU PDP menjadi lebih operasional, termasuk mekanisme, proses, dokumentasi, dan aspek pengawasan. Karena itu, organisasi perlu membaca UU 27/2022 dan PP 33/2026 sebagai satu kesatuan regulasi.
Ruang lingkupnya juga tidak berhenti pada privacy policy atau consent. Organisasi perlu memperhatikan pemrosesan data pribadi, hak subjek data, kewajiban pengendali dan prosesor, transfer data ke luar Indonesia, pengawasan, sanksi, hingga penyelesaian sengketa.
Mengapa Organisasi Perlu Mulai Bersiap?
Dalam webinar dijelaskan bahwa 16 Januari 2027 merupakan tanggal penting terkait pemberlakuan penuh PP 33/2026.
Periode sebelum tanggal tersebut sebaiknya tidak dipandang sebagai waktu untuk menunggu, tetapi sebagai kesempatan bagi organisasi untuk membangun kesiapan. Beberapa area yang perlu mulai diidentifikasi antara lain data, peran organisasi, lawful basis, pemrosesan berisiko tinggi, DPIA, PPDP/DPO, vendor, transfer data, breach readiness, dan evidence.
Pesan pentingnya adalah:
Tanggal efektif bukanlah tanggal untuk mulai bersiap.
Organisasi perlu memiliki kesiapan sebelum kewajiban tersebut sepenuhnya berlaku.
Apa Prioritas yang Perlu Dipersiapkan Organisasi?
Webinar membahas beberapa area yang menjadi prioritas dalam membangun kesiapan Pelindungan Data Pribadi.
1. Memahami Seluruh Aktivitas Pemrosesan Data
Langkah pertama adalah mengetahui bagaimana data pribadi diproses di dalam organisasi.
Organisasi perlu memahami jenis data yang diproses, sumber data, tujuan pemrosesan, pihak yang terlibat, transfer data, serta masa penyimpanannya.
Hal ini menjadi dasar untuk menentukan kewajiban dan risiko pada setiap aktivitas pemrosesan.
2. Membangun Record of Processing Activities (ROPA)
Record of Processing Activities (ROPA) menjadi salah satu fondasi penting dalam memperoleh visibilitas terhadap aktivitas pemrosesan data pribadi.
ROPA dapat membantu organisasi menghubungkan data dan aktivitas pemrosesan dengan kebutuhan lawful basis, DPIA, vendor assessment, retention, hingga incident response.
Dengan kata lain, organisasi akan lebih sulit mengelola risiko PDP apabila belum mengetahui secara jelas aktivitas pemrosesan datanya.
3. Menentukan Lawful Basis dan Mengelola Consent
Pemrosesan data pribadi tidak selalu hanya bergantung pada consent.
Organisasi perlu memahami dasar pemrosesan yang relevan untuk setiap aktivitas. Jika consent digunakan, organisasi juga perlu memastikan bahwa consent diberikan secara tepat, granular, dan dapat dibuktikan melalui evidence.
Karena itu, consent bukan hanya persoalan “apakah pengguna sudah menyetujui”, tetapi juga bagaimana organisasi dapat menunjukkan kapan, melalui channel apa, untuk tujuan apa, dan dalam konteks apa consent tersebut diberikan.
4. Mengidentifikasi Pemrosesan Berisiko Tinggi dan DPIA
Tidak semua aktivitas pemrosesan memiliki tingkat risiko yang sama.
Organisasi perlu melakukan risk assessment untuk mengidentifikasi pemrosesan yang berpotensi memiliki risiko tinggi dan menentukan apakah Data Protection Impact Assessment (DPIA) diperlukan.
Pendekatan berbasis risiko menjadi penting agar sumber daya organisasi dapat difokuskan pada aktivitas yang memiliki dampak lebih besar terhadap pelindungan data pribadi.
5. Memperkuat Fungsi PPDP/DPO
Webinar juga menekankan pentingnya membedakan antara penunjukan DPO/PPDP dan efektivitas fungsi DPO/PPDP.
Appointment letter saja belum cukup.
Fungsi tersebut perlu didukung dengan kewenangan, akses kepada pihak yang relevan, sumber daya, kompetensi, serta bukti bahwa fungsi tersebut benar-benar berjalan dalam organisasi.
Baca juga : CBQA Global Berpartisipasi sebagai Speaker dan Moderator di Mining Sustainability Forum 2026
Bagaimana dengan Vendor, Cloud, dan Transfer Data?
Pemrosesan data pribadi sering kali melibatkan pihak ketiga, termasuk processor, subprocessor, cloud provider, maupun vendor internasional.
Karena itu, organisasi perlu memahami siapa yang bertindak sebagai controller dan siapa yang bertindak sebagai processor dalam setiap aktivitas pemrosesan.
Perjanjian dengan vendor juga perlu memperhatikan aspek seperti tanggung jawab, penggunaan subprocessor, pelaporan insiden, penghapusan atau pengembalian data, serta transfer data lintas negara.
Hal ini menunjukkan bahwa pengelolaan PDP tidak hanya menjadi tanggung jawab satu departemen, tetapi membutuhkan koordinasi antara legal, IT, security, procurement, HR, compliance, dan business process owner.
Bagaimana Organisasi Harus Menghadapi Risiko Data Breach?
Kesiapan terhadap data breach juga menjadi bagian penting dalam pembahasan.
Organisasi perlu memiliki proses yang jelas untuk mendeteksi, menangani, melakukan eskalasi, mendokumentasikan, dan memenuhi kewajiban pelaporan apabila terjadi insiden.
Artinya, organisasi tidak cukup hanya memiliki incident response policy. Yang lebih penting adalah memastikan proses tersebut dapat dijalankan dan dibuktikan ketika terjadi insiden.
Bagaimana Peran AI dalam Pelindungan Data Pribadi?
Penggunaan Artificial Intelligence (AI) dan automated decision-making juga menjadi perhatian dalam konteks Pelindungan Data Pribadi.
Ketika keputusan otomatis dapat berdampak terhadap subjek data, organisasi perlu memperhatikan aspek seperti informasi, transparansi, hak keberatan, dan human intervention sesuai kondisi yang berlaku.
Dengan semakin luasnya penggunaan AI dalam proses bisnis, aspek privacy perlu dipertimbangkan sejak tahap perancangan dan bukan hanya setelah teknologi tersebut diterapkan.
Bagaimana ISO/IEC 27701:2025 Mendukung Organisasi?
Dari perspektif implementasi, webinar juga membahas ISO/IEC 27701:2025 sebagai salah satu pendekatan sistem manajemen yang dapat membantu organisasi membangun tata kelola privacy secara lebih terstruktur.
Pendekatan sistem manajemen dapat membantu organisasi menghubungkan kebutuhan regulasi dengan governance, risk assessment, controls, evidence, dan assurance.
Namun, sertifikasi ISO tidak secara otomatis berarti seluruh kewajiban hukum telah terpenuhi. Organisasi tetap perlu melakukan pemetaan antara persyaratan regulasi dengan risiko, kontrol, dan implementasi aktual.
Dari Regulasi Menuju Kesiapan Organisasi
Salah satu kerangka yang menjadi takeaway utama webinar adalah:
Identify → Classify → Assess → Remediate → Evidence
Organisasi dapat memulainya dengan:
Identify
Mengidentifikasi seluruh aktivitas pemrosesan data pribadi.
Classify
Menentukan peran, jenis data, lawful basis, dan transfer.
Assess
Melakukan risk assessment, DPIA, vendor assessment, dan transfer assessment.
Remediate
Memperbaiki kebijakan, kontrak, proses, dan kontrol yang masih memiliki gap.
Evidence
Memastikan implementasi dapat dibuktikan melalui dokumentasi dan evidence yang relevan.
Kerangka tersebut menegaskan bahwa compliance bukan hanya tentang memiliki kebijakan, tetapi tentang kemampuan organisasi untuk menunjukkan bahwa kebijakan dan kontrol tersebut benar-benar diterapkan.
Key Takeaway Webinar
Pembahasan PP 33 Tahun 2026 menunjukkan bahwa kesiapan Pelindungan Data Pribadi membutuhkan pendekatan yang terintegrasi.
Organisasi perlu bergerak dari sekadar having policies menuju being able to demonstrate compliance. Artinya, organisasi harus mengetahui aktivitas pemrosesan datanya, memahami risiko dan kewajibannya, menerapkan kontrol yang sesuai, serta mampu menunjukkan evidence atas implementasinya.
Pada akhirnya, perjalanan kesiapan dapat dirangkum menjadi:
Regulation → Governance → Risk Assessment → Controls → Evidence → Assurance
Bukan hanya memahami apa yang diwajibkan, tetapi memastikan organisasi siap menjalankannya.
Perkuat Kesiapan Organisasi Bersama CBQA Global
Memahami PP 33 Tahun 2026 merupakan langkah awal dalam memperkuat tata kelola Pelindungan Data Pribadi. Organisasi selanjutnya perlu menerjemahkan persyaratan tersebut ke dalam proses, kontrol, kompetensi, dan evidence yang sesuai dengan kondisi bisnis.
CBQA Global mendukung organisasi melalui layanan Cybersecurity, Privacy, Audit, Certification, dan Training untuk membantu membangun organisasi yang lebih trusted, resilient, dan adaptable.
Untuk kebutuhan Pelindungan Data Pribadi, ISO/IEC 27701:2025, ISO/IEC 27001, maupun kebutuhan sertifikasi ISO Jakarta, hubungi CBQA Global untuk mendiskusikan kebutuhan organisasi Anda.
Email: marketing@cbqaglobal.com
WhatsApp: 08118468777
CBQA Global – We Inspire in Trust